Domain biketrails.de kaufen?
Wir ziehen mit dem Projekt
biketrails.de um.
Sind Sie am Kauf der Domain
biketrails.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain biketrails.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Microids, Grand Mountain Adventure: WonderlandsIn Grand Mountain Adventure: Wonderlands können Sie Skistationen und die umliegenden Berge frei und in Ihrem eigenen Tempo erkunden. Sehen Sie sich in aller Ruhe um, absolvieren Sie abwechslungsreiche und lohnende Herausforderungen oder treten Sie in Mehrspielerrennen gegen Ihre Freunde an. Inhalt der Limited Edition: • 2 Winter-Postkarten • Sticker-Bogen • Exklusives Textil-Logo Features: • Erkundung: Steigen Sie auf Ihre Ski oder Ihr Snowboard und erkunden Sie 12 Open-World-Wintersportstationen. Entdecken Sie völlig unberührte Orte abseits der Pisten, von weitläufigen, naturnahen Wäldern bis hin zu den höchsten Felsgipfeln, von schwindelerregenden Hängen bis hin zu abgelegenen Dörfern. • Herausforderungen: Nehmen Sie an Super-G-Slaloms, Slopestyle, Big Air und vielen weiteren Disziplinen teil. Oder suchen Sie verstecke Herausforderungen und geheime Pisten, wenn Sie Lust auf Abenteuer haben. Spüren Sie die zahlreichen sammelbaren Objekte auf! • Mehrspieler: Spielen Sie den lokalen Mehrspielermodus für bis zu 4 Spieler. Erreichen Sie die Ziellinie und bringen Sie Ihre Freunde aus dem Konzept, indem Sie diese anrempeln oder sie mit Schneebällen bewerfen. Sie können auch gemeinsam mit ihnen das Gebirge erkunden. • ZEN-Modus: Beim ZEN-Modus geht es darum, dass Sie sich eine ruhige und erholsame Zeit gönnen. Alle Herausforderungen,sammelbaren Objekte aus Prüfungen und selbst die NSC fallen weg, sodass Sie die Ruhe der Berge geniessen können!.49,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
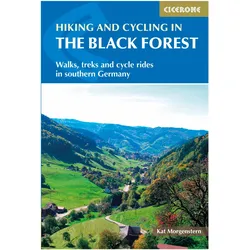
Hiking and Cycling in the Black Forest, Reisebücher von Kat MorgensternDer Reiseführer "Hiking and Cycling in the Black Forest" bietet eine umfassende Anleitung für Wander- und Radbegeisterte, die die Schönheit des Schwarzwalds entdecken möchten. Mit 15 Tageswanderungen, 3 mehrtägigen Trekkingrouten und 5 Radwegen deckt das Buch die nördlichen, zentralen und südlichen Regionen des Schwarzwalds ab. Die Wanderungen variieren in der Länge von 11 bis 24 km und sind für alle Schwierigkeitsgrade geeignet, ideal für die Frühlings- und Herbstmonate. Die mehrtägigen Trekkingrouten, darunter der Schluchtensteig und der Zweitälersteig, bieten herausfordernde Erlebnisse für erfahrene Wanderer. Für Radfahrer sind detaillierte Informationen zu vier Tagesfahrten und der 242 km langen Radroute im südlichen Schwarzwald enthalten. Jede Route wird durch Karten im Massstab 1:50.000 für Wanderungen und 1:100.000 für Radtouren ergänzt. Zudem bietet das Buch wertvolle Informationen zu Geologie, Geschichte und Tierwelt der Region sowie zu lokalen Einrichtungen und öffentlichen Verkehrsmitteln.27,89 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
REBEL & ROSE - STONES ONLY - Mountain Forest / 6 MMDETAILS Modell-Nr.: RR-60144-S MATERIAL Edelsteine, Edelstahl MAßE Breite: 6 mm Größe: Verschiedene Größen FARBE Steinfarbe: Mix Verschluss: Silber EDELSTEIN Gelber Tigerauge, Moosachat, Labradorit REBEL & ROSE - STONES ONLY - Mountain Forest Dieses Armband aus echten Edelsteinperlen wird in liebevoller Handarbeit gefertigt. Verarbeitet werden 6 mm große Steine wie Tiger Eye Yellow, Moss Agate, Labradorite und Edelstahl-Elemente, die durch ihren natürlichen Glanz und ihre Struktur faszinieren. Mit dem silberfarbenen Verschluss entsteht ein hochwertiges Accessoire, das sich perfekt mit weiterem Rebel & Rose Schmuck kombinieren lässt. INSPIRATION55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microids, Grand Mountain Adventure: WonderlandsIn Grand Mountain Adventure: Wonderlands können Sie Skistationen und die umliegenden Berge frei und in Ihrem eigenen Tempo erkunden. Sehen Sie sich in aller Ruhe um, absolvieren Sie abwechslungsreiche und lohnende Herausforderungen oder treten Sie in Mehrspielerrennen gegen Ihre Freunde an. Inhalt der Limited Edition: • 2 Winter-Postkarten • Sticker-Bogen • Exklusives Textil-Logo Features: • Erkundung: Steigen Sie auf Ihre Ski oder Ihr Snowboard und erkunden Sie 12 Open-World-Wintersportstationen. Entdecken Sie völlig unberührte Orte abseits der Pisten, von weitläufigen, naturnahen Wäldern bis hin zu den höchsten Felsgipfeln, von schwindelerregenden Hängen bis hin zu abgelegenen Dörfern. • Herausforderungen: Nehmen Sie an Super-G-Slaloms, Slopestyle, Big Air und vielen weiteren Disziplinen teil. Oder suchen Sie verstecke Herausforderungen und geheime Pisten, wenn Sie Lust auf Abenteuer haben. Spüren Sie die zahlreichen sammelbaren Objekte auf! • Mehrspieler: Spielen Sie den lokalen Mehrspielermodus für bis zu 4 Spieler. Erreichen Sie die Ziellinie und bringen Sie Ihre Freunde aus dem Konzept, indem Sie diese anrempeln oder sie mit Schneebällen bewerfen. Sie können auch gemeinsam mit ihnen das Gebirge erkunden. • ZEN-Modus: Beim ZEN-Modus geht es darum, dass Sie sich eine ruhige und erholsame Zeit gönnen. Alle Herausforderungen,sammelbaren Objekte aus Prüfungen und selbst die NSC fallen weg, sodass Sie die Ruhe der Berge geniessen können!.49,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hiking and Cycling in the Black Forest, Reisebücher von Kat MorgensternDer Reiseführer "Hiking and Cycling in the Black Forest" bietet eine umfassende Anleitung für Wander- und Radbegeisterte, die die Schönheit des Schwarzwalds entdecken möchten. Mit 15 Tageswanderungen, 3 mehrtägigen Trekkingrouten und 5 Radwegen deckt das Buch die nördlichen, zentralen und südlichen Regionen des Schwarzwalds ab. Die Wanderungen variieren in der Länge von 11 bis 24 km und sind für alle Schwierigkeitsgrade geeignet, ideal für die Frühlings- und Herbstmonate. Die mehrtägigen Trekkingrouten, darunter der Schluchtensteig und der Zweitälersteig, bieten herausfordernde Erlebnisse für erfahrene Wanderer. Für Radfahrer sind detaillierte Informationen zu vier Tagesfahrten und der 242 km langen Radroute im südlichen Schwarzwald enthalten. Jede Route wird durch Karten im Massstab 1:50.000 für Wanderungen und 1:100.000 für Radtouren ergänzt. Zudem bietet das Buch wertvolle Informationen zu Geologie, Geschichte und Tierwelt der Region sowie zu lokalen Einrichtungen und öffentlichen Verkehrsmitteln.27,89 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
REBEL & ROSE - STONES ONLY - Mountain Forest / 6 MMDETAILS Modell-Nr.: RR-60144-S MATERIAL Edelsteine, Edelstahl MAßE Breite: 6 mm Größe: Verschiedene Größen FARBE Steinfarbe: Mix Verschluss: Silber EDELSTEIN Gelber Tigerauge, Moosachat, Labradorit REBEL & ROSE - STONES ONLY - Mountain Forest Dieses Armband aus echten Edelsteinperlen wird in liebevoller Handarbeit gefertigt. Verarbeitet werden 6 mm große Steine wie Tiger Eye Yellow, Moss Agate, Labradorite und Edelstahl-Elemente, die durch ihren natürlichen Glanz und ihre Struktur faszinieren. Mit dem silberfarbenen Verschluss entsteht ein hochwertiges Accessoire, das sich perfekt mit weiterem Rebel & Rose Schmuck kombinieren lässt. INSPIRATION55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REBEL & ROSE - STONES ONLY - Mountain Forest / 8 MMDETAILS Modell-Nr.: RR-80119-S MATERIAL Edelsteine, Edelstahl MAßE Breite: 8 mm Größe: Verschiedene Größen FARBE Steinfarbe: Mix Verschluss: Silber EDELSTEIN Gelber Tigerauge, Moosachat, Labradorit REBEL & ROSE - STONES ONLY - Mountain Forest Dieses handgefertigte Perlenarmband kombiniert natürliche Eleganz mit maskulinem Stil. Gefertigt aus 8 mm großen Steinen – gelber Tigerauge, Moosachat, Labradorit und Edelstahl-Elementen – entsteht ein harmonisches Zusammenspiel aus warmen und kühlen Farbtönen. Der silberfarbene Verschluss sorgt für sicheren Tragekomfort und rundet das Design modern ab. Als Teil der Rebel & Rose Kollektion lässt sich dieses Armband mühelos mit Silber-, Leder- oder Perlenarmbändern kombinieren – perfekt für einen individuellen, charakterstarken Look. INSPIRATION59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Urban Forest School Adventure, Kinderbücher von Naomi Walmsley, Dan WalmsleyEin Aktivitätsbuch, das Eltern, Betreuern und Lehrern hilft, das Beste aus ihren Aussenbereichen zu machen, einschliesslich Gärten, Schrebergärten, Parks und Spielplätzen, mit Projekten, Rezepten und einem Abschnitt zur Identifizierung von Insekten, Pflanzen und Bäumen.25,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.